বিশ্বের প্রায় ৭০ শতাংশ ওয়েবসাইটে ব্যবহৃত প্রোগ্রামিং ল্যাঙ্গুয়েজ পিএইচপিতে দুটি গুরুতর নিরাপত্তা ত্রুটি শনাক্ত হয়েছে। এসব ত্রুটি কাজে লাগিয়ে হ্যাকাররা কোনো অ্যাকাউন্টে প্রবেশ না করেই সার্ভারে ক্ষতিকর কোড চালাতে পারে। এমন পরিস্থিতিতে সতর্কতা জারি করেছে বাংলাদেশ ই-গভার্মেন্ট কম্পিউটার ইনসিডেন্ট রেসপন্স টিম ‘বিজিডি ই-গভ সার্ট’।
সতর্কবার্তায় পিএইচপির নিরাপত্তা দুর্বলতা সম্পর্কে জানানো হয়। এতে সরকারি ওয়েবসাইট, ব্যাংক, আর্থিক প্রতিষ্ঠান, টেলিযোগাযোগ খাতসহ গুরুত্বপূর্ণ অনলাইন সেবার সার্ভারের নিরাপত্তা যাচাই এবং প্রয়োজনীয় ব্যবস্থা নেওয়ার কথা বলা হয়েছে।
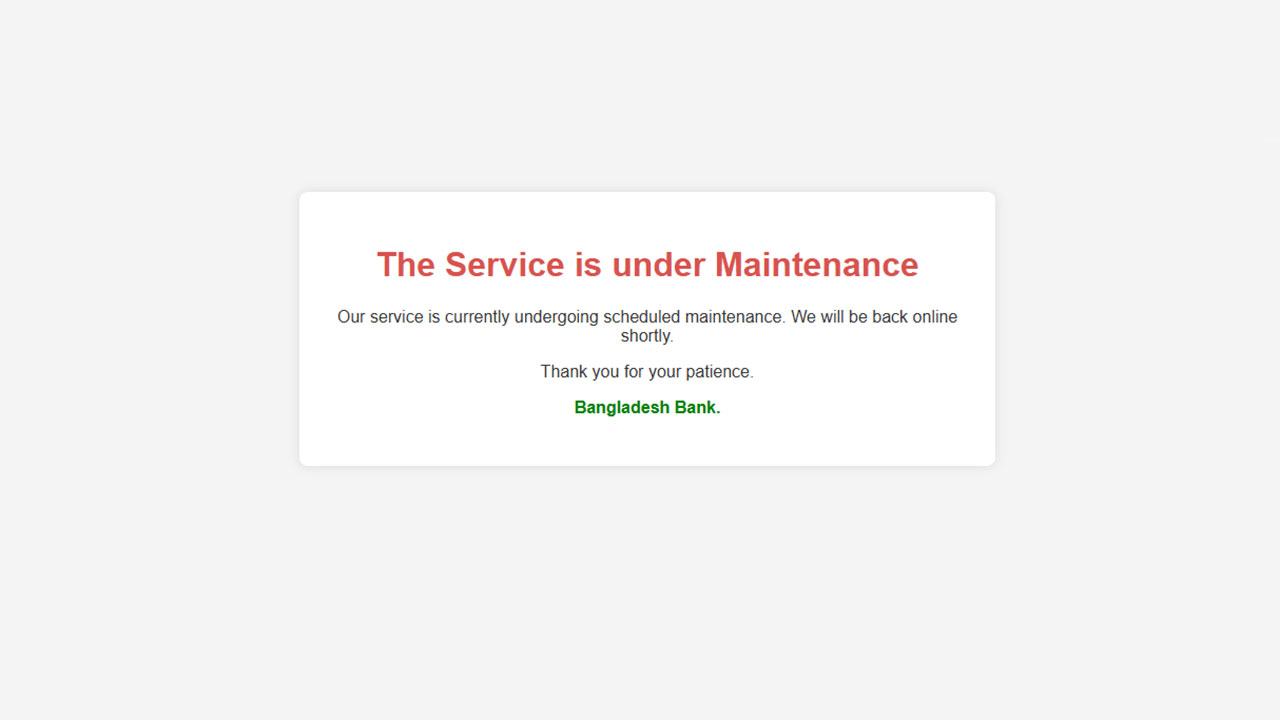
পিএইচপির নিরাপত্তা ত্রুটি থেকে সম্ভাব্য সাইবার হামলার ঝুঁকি এড়াতে আজ বৃহস্পতিবার বাংলাদেশ ব্যাংকের ওয়েবসাইটও সাময়িকভাবে বন্ধ রাখা হয়েছে বলে বাংলাদেশ ব্যাংক সূত্র চরচাকে নিশ্চিত করেছে।
প্রযুক্তিবিষয়ক পরিসংখ্যান প্রকাশকারী প্রতিষ্ঠান ডব্লিউথ্রি টেকসের তথ্য অনুযায়ী, যেসব ওয়েবসাইটের সার্ভার-সাইড প্রোগ্রামিং ল্যাঙ্গুয়েজ শনাক্ত করা গেছে, তার প্রায় ৬৯ দশমিক ৩ শতাংশে পিএইচপি ব্যবহৃত হয়। ফলে এই ভাষার নিরাপত্তা ত্রুটির কারণে বিশ্বের প্রায় ৭০ শতাংশ সাইটে ক্ষতি হতে পারে।
বিজিডি ই-গভ সার্টের বিজ্ঞপ্তিতে বলা হয়েছে, পিএইচপিতে শনাক্ত ত্রুটি দুটি হলো- সিভিই-২০২৬-১০৯৬১৮ এবং সিভিই-২০২৬-১০৯৬১৯। দুটির ঝুঁকির মাত্রা সিভিএসএস ভার্সন ৪.০ অনুযায়ী ১০-এর মধ্যে ৯ দশমিক ২। অর্থাৎ এগুলোকে গুরুতর নিরাপত্তা দুর্বলতা হিসেবে বিবেচনা করা হচ্ছে।
প্রথম ত্রুটিটি পিএইচপির মেমোরি ব্যবস্থাপনার সঙ্গে সম্পর্কিত। কম্পিউটার বা সার্ভার কোনো কাজ করার সময় সাময়িকভাবে তথ্য ধরে রাখতে যে মেমোরি ব্যবহার করে, সেটিই এখানে গুরুত্বপূর্ণ। মেমোরি ব্যবহারে সমস্যা হলে পিএইচপির অভ্যন্তরীণ কিছু তথ্য অসম্পূর্ণ অবস্থায় থেকে যেতে পারে। পরে সেগুলো ভুলভাবে ব্যবহৃত হলে সার্ভারের মেমোরিতে ত্রুটি তৈরি হতে পারে। এই সুযোগ কাজে লাগিয়ে আক্রমণকারী সার্ভারে ক্ষতিকর কোড চালানোর চেষ্টা করতে পারে।
দ্বিতীয় ত্রুটিটি তৈরি হয় মেমোরিতে রাখা পুরনো তথ্যের রেফারেন্স থেকে যাওয়ার কারণে। কোনো কাজ শেষে মেমোরির একটি অংশ খালি করে দেওয়া হলেও পিএইচপির কোনো প্রক্রিয়ায় সেটির পুরনো ঠিকানা থেকে যেতে পারে। পরে সেই ঠিকানা ব্যবহার করে ভুল তথ্য পড়া বা পরিবর্তনের সুযোগ তৈরি হয়। এ দুর্বলতাও সার্ভারে অননুমোদিত কোড চালানোর পথ খুলে দিতে পারে।
ত্রুটি দুটির বড় ঝুঁকি হলো, আক্রমণকারীকে সব ক্ষেত্রে ওয়েবসাইটে লগইন করতে হয় না। ইন্টারনেট থেকে বিশেষভাবে তৈরি অনুরোধ পাঠিয়েই নির্দিষ্ট পরিস্থিতিতে আক্রমণ চালানো সম্ভব হতে পারে। বিশেষ করে অ্যাপাচি সার্ভারে মড_পিএইচপি ব্যবহারের ক্ষেত্রে ঝুঁকির বিষয়টি গুরুত্বের সঙ্গে তুলে ধরা হয়েছে। পিএইচপি-এফপিএম, পিএইচপি-সিজিআই ও লাইটস্পিডের মতো অন্যান্য পরিবেশও ঝুঁকির আওতায় থাকতে পারে।
পিএইচপির নিরাপত্তা টিম ২১ অক্টোবর পিএইচপি ৮.৫.১২, ৮.৪.২৭, ৮.৩.৩৬ ও ৮.২.৩৫ সংস্করণ প্রকাশ করেছে। এসব সংস্করণে আলোচিত ত্রুটি দুটির সমাধান দেওয়া হয়েছে। তাই সংশ্লিষ্ট সার্ভারগুলোর পিএইচপি সংস্করণ যাচাই করে নিরাপদ সংস্করণে হালনাগাদ করার পরামর্শ দেওয়া হয়েছে।
বিজিডি ই-গভ সার্টের বিজ্ঞপ্তিতে বলা হয়েছে, শুধু কনফিগারেশন পরিবর্তন বা ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল ব্যবহার করে এই ঝুঁকি পুরোপুরি দূর করা সম্ভব নয়। আপডেট করার পর সার্ভারে দীর্ঘ সময় ধরে চালু থাকা সংশ্লিষ্ট প্রক্রিয়াগুলোও পুনরায় চালু করতে হবে, যাতে সংশোধিত সংস্করণ কার্যকর হয়। যেসব প্রতিষ্ঠান তাৎক্ষণিকভাবে আপডেট করতে পারবে না, তাদের সাময়িকভাবে নেটওয়ার্ক নিয়ন্ত্রণ, সার্ভারের প্রবেশাধিকার সীমিত করা এবং অন্যান্য প্রতিরোধমূলক ব্যবস্থা নিতে হবে।