ইরান যুদ্ধ আবার শুরু হলে বিশ্ব কত দিন সামাল দিতে পারবে তেলের সংকট?
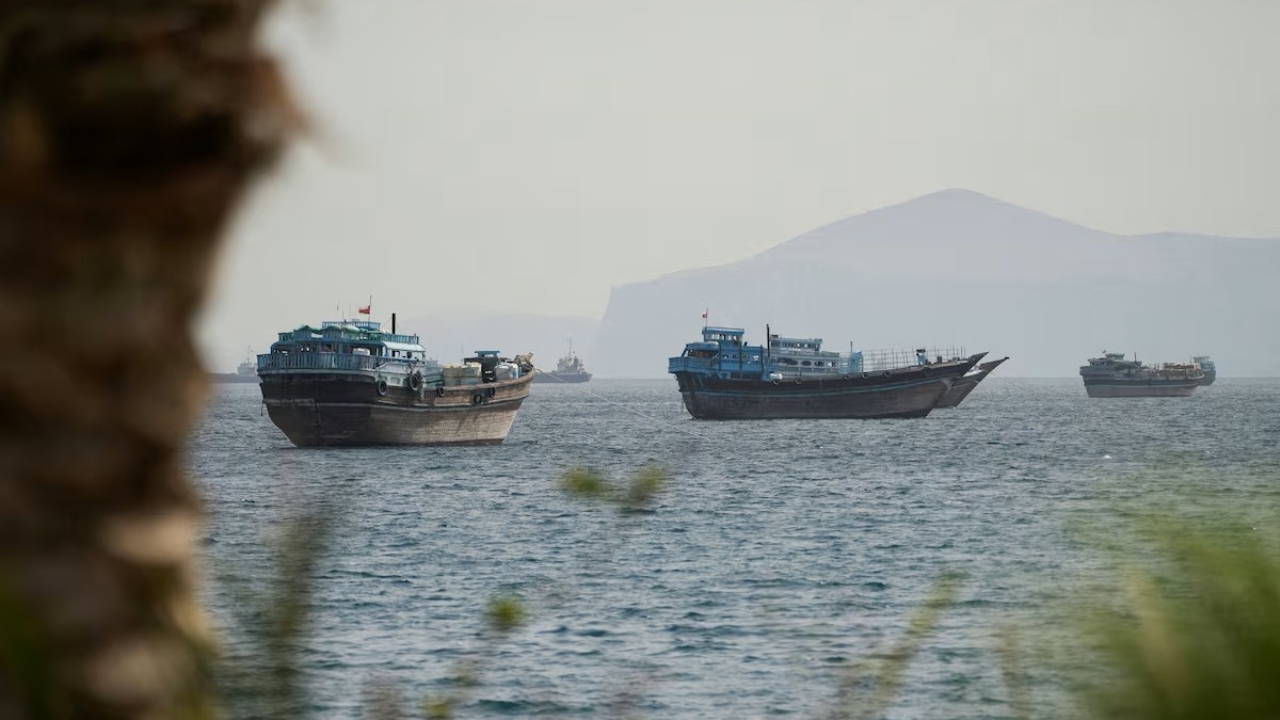
যুক্তরাষ্ট্র ও ইসরায়েলের সঙ্গে ইরানের যুদ্ধ নতুন করে তীব্র হলে বিশ্ব অর্থনীতির সামনে সবচেয়ে বড় সংকটগুলোর একটি হয়ে উঠতে পারে জ্বালানি সরবরাহের বিপর্যয়।

চরচা ডেস্ক
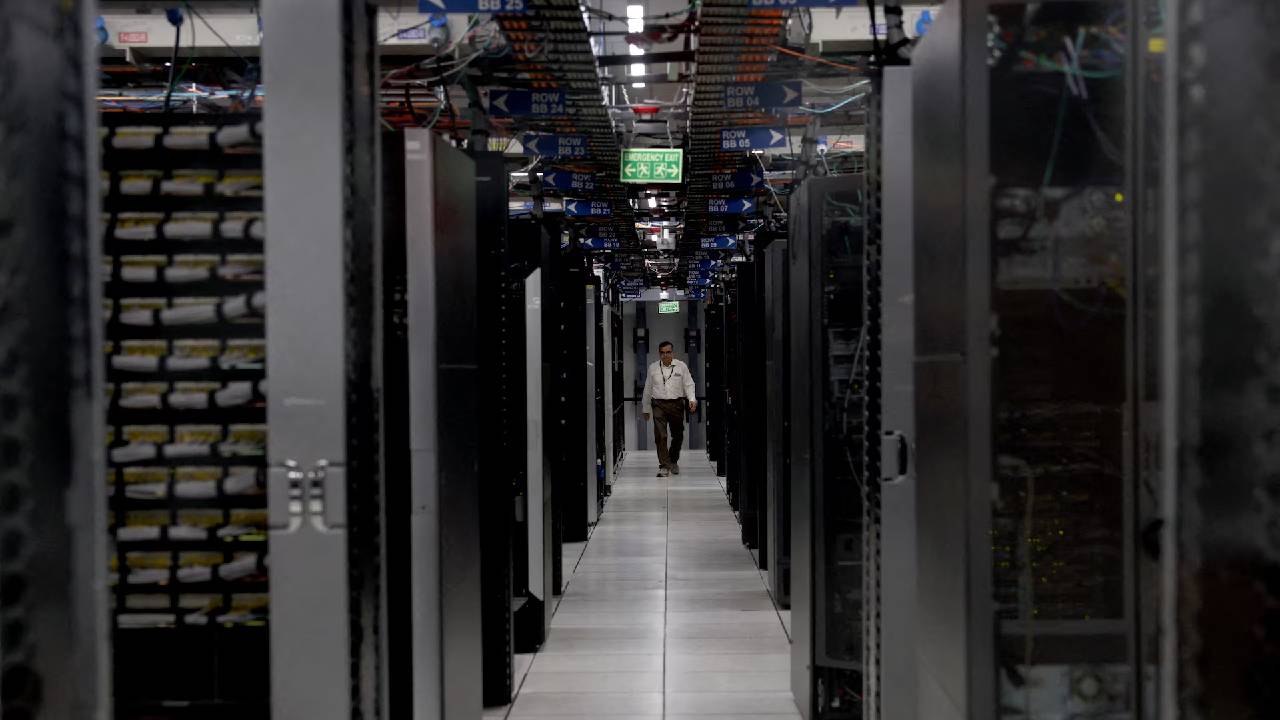
কৃত্রিম বুদ্ধিমত্তা বা এআইয়ের দ্রুত অগ্রগতির সঙ্গে সঙ্গে সাইবার নিরাপত্তা নিয়ে উদ্বেগও নতুন মাত্রা পেয়েছে। এত দিন ইন্টারনেটের নিরাপত্তাব্যবস্থায় দুর্বলতা খুঁজে বের করা, সেগুলো কাজে লাগিয়ে তথ্য চুরি করা কিংবা কোনো প্রতিষ্ঠানের ডিজিটাল অবকাঠামো অচল করে দেওয়ার জন্য দক্ষ হ্যাকারদের দীর্ঘ সময় ধরে কাজ করতে হতো। কিন্তু এআই সেই পরিস্থিতি দ্রুত বদলে দিচ্ছে। এখন এমন কিছু নিরাপত্তা ত্রুটি শনাক্ত করা সম্ভব হচ্ছে, যেগুলো প্রচলিত পদ্ধতিতে খুঁজে বের করতে বিশেষজ্ঞদের দীর্ঘ সময় লেগে যেত। একই প্রযুক্তি আবার অপরাধীদের হাতেও আরও শক্তিশালী হাতিয়ার তুলে দিতে পারে। ফলে সাইবার নিরাপত্তার ক্ষেত্রে একদিকে যেমন নতুন সম্ভাবনা তৈরি হয়েছে, অন্যদিকে তেমনি বেড়েছে ঝুঁকি। এই পরিস্থিতিকেই ঘিরে অক্টোবর মাসে সাইবার নিরাপত্তা বিশেষজ্ঞদের মধ্যে ছড়িয়ে পড়েছে ‘ব্ল্যাক অক্টোবর’ নামের উদ্বেগ।
মার্কিন সংবাদমাধ্যম ভক্সে শুক্রবার প্রকাশিত ‘হাউ ওরিড শুড আই বি অ্যাবাউট দ্য এআই হ্যাকিং প্যানিক অ্যান্ড ‘ব্ল্যাক অক্টোবর?’ শীর্ষক প্রতিবেদনে ক্যামেরন পিটার্স ও অ্যাডাম ক্লার্ক এস্টেস এআইয়ের ক্রমবর্ধমান হ্যাকিং সক্ষমতা এবং তার সম্ভাব্য পরিণতি বিশ্লেষণ করেছেন। তাদের প্রতিবেদনে উঠে এসেছে, ইন্টারনেটের মৌলিক অবকাঠামোতে নিরাপত্তার অজানা দুর্বলতা শনাক্ত করার ক্ষেত্রে এআই কীভাবে নতুন মাত্রা যোগ করছে, কেন ব্যাংকসহ বিভিন্ন প্রতিষ্ঠানের নিরাপত্তা নিয়ে উদ্বেগ বাড়ছে এবং সাধারণ ব্যবহারকারীরা নিজেদের সুরক্ষিত রাখতে কী ধরনের পদক্ষেপ নিতে পারেন। প্রতিবেদনের মূল বক্তব্য হলো, বিশ্বজুড়ে সাইবার বিপর্যয় শুরু হয়ে গেছে—এমন সিদ্ধান্তে পৌঁছানোর যথেষ্ট ভিত্তি নেই। তবে এআইয়ের কারণে সাইবার ঝুঁকির ধরন দ্রুত বদলে যাচ্ছে, তাই নিরাপত্তার প্রস্তুতি জোরদার করার সময় এখনই।
‘ব্ল্যাক অক্টোবর’ শব্দবন্ধটি মূলত চলতি মাসে এআইয়ের মাধ্যমে নিরাপত্তার গুরুতর দুর্বলতা শনাক্ত হওয়ার কয়েকটি ঘটনার পরিপ্রেক্ষিতে সামনে এসেছে। এসব ঘটনা নিয়ে বিশেষজ্ঞদের উদ্বেগের কারণ শুধু এই নয় যে প্রযুক্তির ভেতরে আগে অজানা ত্রুটি রয়েছে। বরং গুরুত্বপূর্ণ প্রশ্ন হচ্ছে, একবার এই ত্রুটি শনাক্ত হয়ে গেলে তা কে কীভাবে ব্যবহার করবে। নিরাপত্তা গবেষকেরা যদি এআই ব্যবহার করে কোনো ব্যবস্থার দুর্বলতা দ্রুত খুঁজে বের করতে পারেন, তাহলে সাইবার অপরাধীরাও একই ধরনের প্রযুক্তি ব্যবহার করে সেই দুর্বলতা কাজে লাগানোর চেষ্টা করতে পারে। অর্থাৎ, নিরাপত্তা নিশ্চিত করার জন্য যে প্রযুক্তি নতুন সুযোগ সৃষ্টি করছে, সেটিই আবার আক্রমণকারীদের সক্ষমতা বাড়িয়ে দিতে পারে।
ভক্সের প্রতিবেদনে এ ক্ষেত্রে পিএইচপি নামের একটি প্রোগ্রামিং ভাষার কথা বিশেষভাবে উল্লেখ করা হয়েছে। ইন্টারনেটের বহু ওয়েবসাইট তৈরিতে ও পরিচালনায় এই ভাষা ব্যবহৃত হয়। আটলান্টিকের একটি প্রতিবেদনের বরাত দিয়ে ভক্স জানিয়েছে, বিশ্বের প্রায় ৭০ শতাংশ ওয়েবসাইটে কোনো না কোনোভাবে পিএইচপি ব্যবহৃত হয়ে থাকতে পারে। এই ব্যাপক ব্যবহারই বিষয়টিকে গুরুত্বপূর্ণ করে তুলেছে। কোনো একটি নির্দিষ্ট ওয়েবসাইটের সফটওয়্যারে ত্রুটি থাকলে তার প্রভাব সীমিত থাকতে পারে। কিন্তু ইন্টারনেটের বিপুলসংখ্যক ওয়েবসাইটে ব্যবহৃত কোনো প্রযুক্তির মৌলিক দুর্বলতা শনাক্ত হলে তার সম্ভাব্য প্রভাব অনেক বিস্তৃত হতে পারে।
এখানে মূল বিষয়টি হচ্ছে, আধুনিক ইন্টারনেট একক কোনো প্রযুক্তির ওপর নির্ভর করে না। বরং বহু প্রোগ্রামিং ভাষা, সফটওয়্যার, ডেটাবেস, সার্ভার এবং অন্যান্য উপাদান একে অপরের সঙ্গে যুক্ত হয়ে একটি বিশাল ব্যবস্থা তৈরি করেছে। এই ব্যবস্থার কোনো একটি গুরুত্বপূর্ণ অংশে নিরাপত্তার দুর্বলতা দেখা দিলে তার প্রভাব অন্য অংশেও ছড়িয়ে পড়তে পারে। ব্যবহারকারীর কাছে একটি ওয়েবসাইট হয়তো কেবল সংবাদ পড়া, তথ্য খোঁজা কিংবা কোনো সেবা গ্রহণের মাধ্যম। কিন্তু পর্দার আড়ালে সেটিকে সচল রাখতে অনেকগুলো প্রযুক্তিগত উপাদান কাজ করে। এসব উপাদানের কোনো একটির ত্রুটি পুরো ব্যবস্থার কার্যকারিতাকে প্রভাবিত করতে পারে।
ভক্সের প্রতিবেদনে বলা হয়েছে, পিএইচপির নিরাপত্তা দুর্বলতা শনাক্ত হওয়ার পর যুক্তরাজ্য ও ইউরোপের কয়েকটি সরকারি ওয়েবসাইট সাময়িকভাবে বন্ধ রাখা হয়েছিল। উইকিপিডিয়া পরিবারের কিছু ওয়েবসাইট, ইন্টারনেট আর্কাইভ এবং আরও কিছু সাইটেও একই ধরনের সতর্কতামূলক ব্যবস্থা নেওয়া হয়। তবে এই ঘটনাগুলোর একটি গুরুত্বপূর্ণ দিক স্পষ্ট করা প্রয়োজন। এসব ওয়েবসাইট সাময়িকভাবে বন্ধ হওয়ার অর্থ এই নয় যে সেগুলো ইতিমধ্যে হ্যাকারদের আক্রমণের শিকার হয়েছিল। প্রতিবেদনে বলা হয়েছে, নিরাপত্তা দুর্বলতা শনাক্ত হওয়ার পর সেটি কাজে লাগিয়ে কেউ হামলা চালানোর আগেই প্রকৌশলীরা প্রয়োজনীয় সংশোধন করার জন্য সাইটগুলো বন্ধ রেখেছিলেন।
এখানে এআইয়ের প্রভাব বোঝার জন্য প্রযুক্তির দ্বৈত ব্যবহার বিবেচনা করা প্রয়োজন। নিরাপত্তা গবেষকেরা এআইকে কাজে লাগিয়ে সফটওয়্যারের কোড পরীক্ষা করতে, অস্বাভাবিক আচরণ শনাক্ত করতে এবং সম্ভাব্য ত্রুটি খুঁজে বের করতে পারেন। এতে দুর্বলতা শনাক্ত করার প্রক্রিয়া দ্রুততর হতে পারে। কিন্তু অপরাধীরাও যদি একই ধরনের সক্ষমতা ব্যবহার করে, তাহলে তারা এমন ত্রুটি খুঁজে পেতে পারে, যেগুলো সংশ্লিষ্ট প্রতিষ্ঠান আগে শনাক্ত করতে পারেনি। এই পরিস্থিতিতে নিরাপত্তা নিশ্চিত করার জন্য শুধু উন্নত প্রযুক্তি ব্যবহার করাই যথেষ্ট নয়; সেই প্রযুক্তি ব্যবহার করে পাওয়া তথ্য কত দ্রুত কাজে লাগানো হচ্ছে, সেটিও সমান গুরুত্বপূর্ণ হয়ে ওঠে।
এই উদ্বেগ শুধু ওয়েবসাইটের নিরাপত্তায় সীমাবদ্ধ নেই। ভক্সের প্রতিবেদনে অনলাইন ব্যাংকিংয়ের ক্ষেত্রেও নতুন ধরনের ঝুঁকির কথা বলা হয়েছে। অ্যাক্সিওসের ২২ অক্টোবরের একটি প্রতিবেদনের বরাত দিয়ে ভক্স জানিয়েছে, ব্যাংকগুলো তাদের ব্যবস্থায় ক্রমবর্ধমানসংখ্যক অননুমোদিত তৃতীয় পক্ষের এআই এজেন্টের উপস্থিতি শনাক্ত করছে। এই বিষয়টি বিশেষভাবে গুরুত্বপূর্ণ, কারণ এআই এজেন্ট এমন সফটওয়্যার ব্যবস্থা, যা ব্যবহারকারীর নির্দেশ অনুযায়ী বিভিন্ন ডিজিটাল কাজ সম্পন্ন করতে পারে। এসব কাজের মধ্যে অনলাইন সেবা ব্যবহার, তথ্য সংগ্রহ কিংবা বিভিন্ন অ্যাকাউন্টের সঙ্গে যোগাযোগও থাকতে পারে।
এখানে ‘অননুমোদিত’ শব্দটির অর্থ সঠিকভাবে বোঝা জরুরি। ভক্সের প্রতিবেদনে বলা হয়েছে, ব্যাংকের দৃষ্টিতে এসব এআই এজেন্ট অননুমোদিত হলেও সংশ্লিষ্ট ব্যাংক হিসাবের মালিক হয়তো নিজেরাই সেগুলোকে অনুমতি দিয়েছেন। অর্থাৎ, কোনো ব্যবহারকারী তার হয়ে কাজ করার জন্য একটি এআই এজেন্টকে অ্যাকাউন্ট ব্যবহারের অনুমতি দিতে পারেন, কিন্তু ব্যাংক সেই এজেন্টকে আনুষ্ঠানিকভাবে অনুমোদন করেনি। ফলে ব্যবহারকারীর অনুমতি এবং ব্যাংকের নিরাপত্তানীতির মধ্যে অসামঞ্জস্য তৈরি হতে পারে।
এই পরিস্থিতির আরেকটি দিক হলো, এআই প্রযুক্তির দ্রুত উন্নয়নের সঙ্গে নিরাপত্তাব্যবস্থার অভিযোজন কতটা দ্রুত হচ্ছে। প্রযুক্তি প্রতিষ্ঠানগুলো ক্রমাগত আরও সক্ষম এআই মডেল ও এজেন্ট তৈরি করছে। কিন্তু এসব ব্যবস্থা বাস্তব জীবনের গুরুত্বপূর্ণ সেবার সঙ্গে যুক্ত হওয়ার আগে তাদের প্রবেশাধিকার, তথ্য ব্যবহারের সীমা এবং কর্মকাণ্ডের ওপর নজরদারির বিষয়গুলো যথাযথভাবে নিশ্চিত করা প্রয়োজন। অন্যথায় ব্যবহারকারীর সুবিধার জন্য তৈরি প্রযুক্তিই অনিচ্ছাকৃতভাবে নিরাপত্তার ঝুঁকি বাড়িয়ে দিতে পারে।
তবে এসব ঝুঁকির কথা শুনে সাধারণ মানুষের আতঙ্কিত হয়ে পড়ার প্রয়োজন নেই। ভক্সের প্রতিবেদনের একটি গুরুত্বপূর্ণ দিক হলো, ব্যক্তিগত নিরাপত্তা জোরদার করতে এখনই কিছু বাস্তব পদক্ষেপ নেওয়া সম্ভব। এআইয়ের অগ্রগতি থামানো সাধারণ ব্যবহারকারীর পক্ষে সম্ভব নয়, কিন্তু নিজেদের অ্যাকাউন্ট ও ডিভাইসের নিরাপত্তা বাড়ানোর সুযোগ তাদের রয়েছে। প্রতিবেদনে ন্যাশনাল সাইবারসিকিউরিটি অ্যালায়েন্সের পরামর্শের ভিত্তিতে কয়েকটি মৌলিক পদক্ষেপের কথা বলা হয়েছে। এগুলো নতুন কোনো প্রযুক্তিগত আবিষ্কার নয়; বরং দীর্ঘদিন ধরে পরিচিত নিরাপত্তা অনুশীলন। কিন্তু নিয়মিতভাবে সেগুলো অনুসরণ না করার কারণে অনেক ব্যবহারকারী অপ্রয়োজনীয় ঝুঁকিতে থাকেন।
প্রথমত, সন্দেহজনক বার্তা, ই-মেইল এবং ফোনকলের ব্যাপারে সতর্ক থাকতে হবে। এআইয়ের মাধ্যমে মানুষের মতো ভাষায় বার্তা তৈরি করা, পরিচিত কারও কণ্ঠস্বর নকল করা কিংবা বিশ্বাসযোগ্য মনে হয় এমন যোগাযোগ তৈরি করা সহজতর হতে পারে। ফলে আগে যে ধরনের প্রতারণামূলক বার্তায় বানান ভুল, অস্বাভাবিক বাক্য কিংবা সন্দেহজনক ভাষা দেখে বিপদের আভাস পাওয়া যেত, এখন সেই লক্ষণ সব সময় পাওয়া নাও যেতে পারে। ভক্সের প্রতিবেদনে উল্লেখ করা হয়েছে, অপরাধীরা এআই ব্যবহার করে পরিচিত ব্যক্তির কণ্ঠস্বরও নকল করতে পারে। ফলে ফোনের অপর প্রান্তে পরিচিত কারও মতো কণ্ঠস্বর শুনলেই তার পরিচয় নিশ্চিত ধরে নেওয়া উচিত নয়।
বিশেষ করে অপরিচিত নম্বর থেকে আসা বার্তা, অপ্রত্যাশিত লিংক কিংবা জরুরি ভিত্তিতে ব্যক্তিগত তথ্য চাওয়া যোগাযোগের ক্ষেত্রে সতর্ক থাকা প্রয়োজন। পরিচিত কেউ টাকা চাইলে, কোনো অ্যাকাউন্টের তথ্য জানতে চাইলে কিংবা জরুরি কোনো নির্দেশ দিলে অন্য একটি নির্ভরযোগ্য মাধ্যমে তার সত্যতা যাচাই করা যেতে পারে। অচেনা বার্তার লিংকে ক্লিক করা কিংবা ফোনে ব্যক্তিগত তথ্য দিয়ে দেওয়া থেকে বিরত থাকা উচিত। এআইয়ের কারণে প্রতারণার ভাষা আরও বিশ্বাসযোগ্য হয়ে উঠতে পারে, তাই শুধু ভাষার ধরন দেখে সত্য-মিথ্যা নির্ধারণের ওপর নির্ভর করা নিরাপদ নয়।
দ্বিতীয়ত, ফোন, কম্পিউটার এবং অন্যান্য ডিজিটাল ডিভাইসের সফটওয়্যার নিয়মিত হালনাগাদ করতে হবে। ভক্সের প্রতিবেদনে বলা হয়েছে, অ্যাপল ও গুগলের মতো প্রযুক্তি প্রতিষ্ঠানগুলো তাদের সফটওয়্যারের নিরাপত্তা দুর্বলতা শনাক্ত এবং সংশোধনের জন্য বিশেষজ্ঞ দল নিয়োগ করে। এসব দুর্বলতা শনাক্ত হলে সংশোধিত সংস্করণ বা নিরাপত্তা আপডেট প্রকাশ করা হতে পারে। কিন্তু ব্যবহারকারী যদি সেই আপডেট ইনস্টল না করেন, তাহলে তার ডিভাইসে পুরোনো দুর্বলতা থেকে যেতে পারে।
অনেক ব্যবহারকারী কাজের ব্যাঘাত এড়াতে সফটওয়্যার আপডেট পিছিয়ে দেন। কিন্তু নিরাপত্তার দৃষ্টিকোণ থেকে এই অভ্যাস ঝুঁকি তৈরি করতে পারে। বিশেষ করে যেসব ডিভাইস দিয়ে ই-মেইল, সামাজিক যোগাযোগমাধ্যম, আর্থিক সেবা কিংবা গুরুত্বপূর্ণ নথি ব্যবহার করা হয়, সেগুলো হালনাগাদ রাখা জরুরি। একই সঙ্গে পুরোনো অপারেটিং সিস্টেম বা দীর্ঘদিন ধরে সমর্থনহীন সফটওয়্যার ব্যবহার করা হচ্ছে কি না, সেটিও বিবেচনায় রাখা প্রয়োজন।
তৃতীয়ত, শক্তিশালী ও আলাদা পাসওয়ার্ড ব্যবহার করতে হবে। ভক্সের প্রতিবেদনে প্রতিটি অনলাইন অ্যাকাউন্টের জন্য অন্তত ১৬ অক্ষরের স্বতন্ত্র পাসওয়ার্ড ব্যবহারের পরামর্শ দেওয়া হয়েছে। একাধিক অ্যাকাউন্টে একই পাসওয়ার্ড ব্যবহার করলে একটি অ্যাকাউন্টের তথ্য ফাঁস হওয়ার পর অন্য অ্যাকাউন্টগুলোও ঝুঁকির মুখে পড়তে পারে। অপরাধীরা ফাঁস হওয়া পাসওয়ার্ড অন্য সেবায় ব্যবহার করে দেখতে পারে। তাই একটি অ্যাকাউন্টের পাসওয়ার্ড অন্য কোথাও ব্যবহার না করাই নিরাপদ।
কিন্তু বহু অ্যাকাউন্টের জন্য আলাদা ও দীর্ঘ পাসওয়ার্ড মনে রাখা কঠিন। এই সমস্যা সমাধানে পাসওয়ার্ড ম্যানেজার ব্যবহার করা যেতে পারে। এসব ব্যবস্থায় পাসওয়ার্ড নিরাপদভাবে সংরক্ষণ করা যায় এবং প্রতিটি অ্যাকাউন্টের জন্য আলাদা পাসওয়ার্ড তৈরি ও ব্যবহার করা সহজ হয়। প্রতিবেদনে আরও উন্নত বিকল্প হিসেবে পাসকি ব্যবহারের কথা বলা হয়েছে। পাসকি এমন একটি প্রমাণীকরণব্যবস্থা, যা প্রচলিত পাসওয়ার্ডের পরিবর্তে ডিভাইস ও ক্রিপ্টোগ্রাফিক প্রযুক্তির সাহায্যে ব্যবহারকারীর পরিচয় যাচাই করতে পারে। যেসব অনলাইন সেবা পাসকি সমর্থন করে, সেখানে এই বিকল্প বিবেচনা করা যেতে পারে।
চতুর্থত, গুরুত্বপূর্ণ সব অ্যাকাউন্টে বহুধাপের প্রমাণীকরণ বা মাল্টিফ্যাক্টর অথেনটিকেশন চালু করা উচিত। এই ব্যবস্থায় শুধু পাসওয়ার্ড জানলেই অ্যাকাউন্টে প্রবেশ করা যায় না; পরিচয় যাচাইয়ের জন্য অতিরিক্ত একটি ধাপ প্রয়োজন হয়। সেটি হতে পারে অনুমোদিত কোনো অ্যাপের মাধ্যমে যাচাই, নিরাপত্তা চাবি কিংবা অন্য কোনো সমর্থিত পদ্ধতি। এতে পাসওয়ার্ড চুরি হলেও অপরাধীর জন্য অ্যাকাউন্টে প্রবেশ করা কঠিন হতে পারে। ই-মেইল, সামাজিক যোগাযোগমাধ্যম এবং আর্থিক সেবার অ্যাকাউন্টে এই ব্যবস্থা বিশেষভাবে গুরুত্বপূর্ণ।
মডার্নার টিকা ত্বকের ক্যানসার ফিরে আসার ঝুঁকি প্রায় অর্ধেক করে
ভয়াবহ অস্থিরতার মুখে তেলের বাজার
সংবিধান সংশোধনে বিরোধীদলের প্রস্তাব পেলে বিবেচনা করা হবে: স্বরাষ্ট্রমন্ত্রী
সৌদিতে দুই বাংলাদেশি ধরা পড়েন এক ভারতীয় বা পাকিস্তানির করা ভিডিও থেকে
ব্ল্যাক অক্টোবর: এআই’র হাতে সাইবার হামলার নতুন যুগ, কতটা বিপদে বিশ্ব?
ইরান যুদ্ধ আবার শুরু হলে বিশ্ব কত দিন সামাল দিতে পারবে তেলের সংকট?
যুক্তরাষ্ট্র ও ইসরায়েলের সঙ্গে ইরানের যুদ্ধ নতুন করে তীব্র হলে বিশ্ব অর্থনীতির সামনে সবচেয়ে বড় সংকটগুলোর একটি হয়ে উঠতে পারে জ্বালানি সরবরাহের বিপর্যয়।
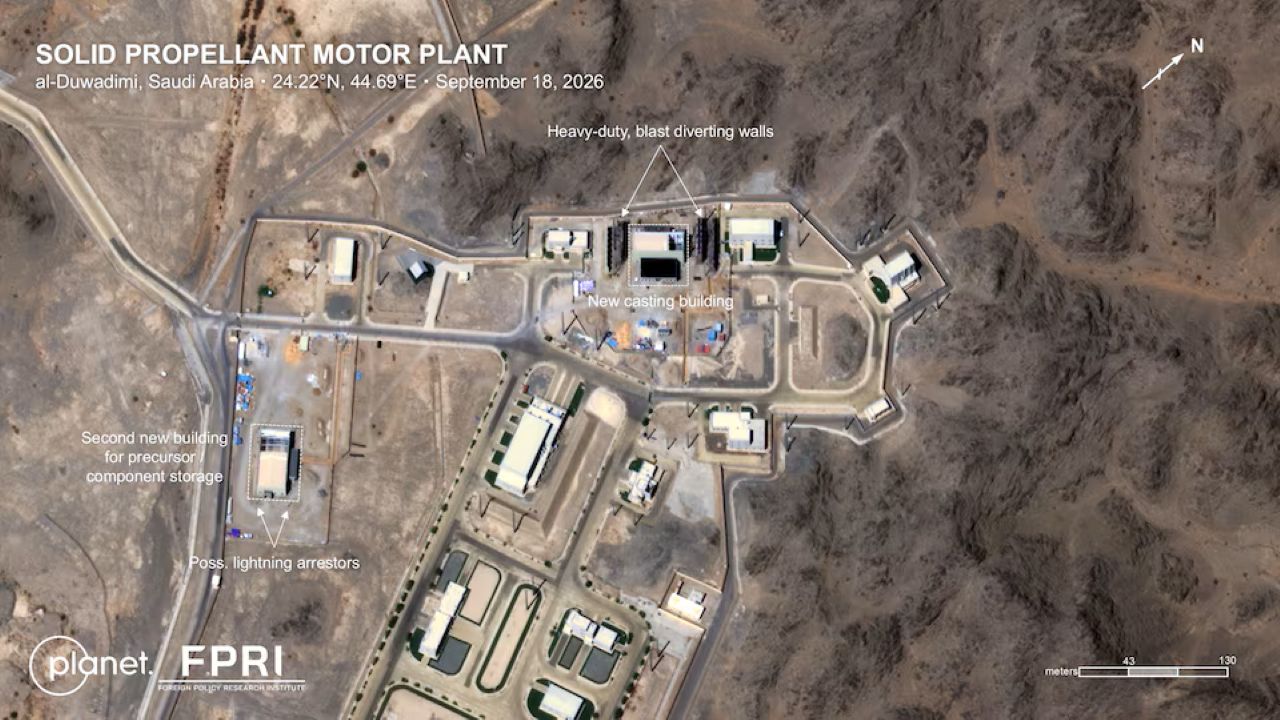
সৌদি আরব ক্ষেপণাস্ত্র কারখানা সম্প্রসারণ করছে?
সিএনএর বিশ্লেষক ডেকার ইভলেথ বলেন, সৌদি আরবের আরও শক্তিশালী ক্ষেপণাস্ত্র তৈরির উদ্যোগ এমন এক সময়ে দেখা যাচ্ছে, যখন উপসাগরীয় অঞ্চলের অন্য শক্তিধর দেশও তাদের আক্রমণাত্মক ও প্রতিরক্ষামূলক অস্ত্রভান্ডার সম্প্রসারণের চেষ্টা করছে। তিনিও এফপিআরআইয়ের মূল্যায়নের সঙ্গে একমত।
পৃথিবীর প্রতিটি মানুষের দেনার পরিমাণ ৫৪ লাখ ১২ হাজার টাকা!
ওয়ার্ল্ডোমিটারের তথ্য অনুযায়ী, পৃথিবীর জনসংখ্যা ৮৩২ কোটি। ইনস্টিটিউট অব ইন্টারন্যাশনাল ফাইন্যান্স (আইআইএফ) বলছে, ২০২৬ সালের প্রথম ভাগ শেষে পৃথিবীতে সব দেশ, কোম্পানি আর পরিবারের মিলিত ঋণের পরিমাণ ৩৬৫ ট্রিলিয়ন ডলারের বেশি!
ইউরোপজুড়ে সংকট, প্রশ্নের মুখে কেন মুসলিমরা?
ইউরোপের অনেক জায়গাতেই চলছে সরকারবিরোধী আন্দোলন। কোনো দেশে অভিবাসনপ্রত্যাশীদেরকে নিয়ে শুরু হয়েছে নতুন সংকট। কিন্তু এই সবকিছুতেই যেন বারবার প্রশ্নের মুখে পড়ছে মুসলিমরা। কিন্তু কেন? এ নিয়ে মুখ খুলেছেন যুক্তরাষ্ট্রের প্রেসিডেন্ট ডোনাল্ড ট্রাম্পও। তার দাবি, বিষয়টি আসলে “ইসলামের ক্ষমতা দখলের চেষ্টা।”